Kenali Phishing Sebelum Kena: Tiga Tanda yang Paling Sering Muncul
Pesan yang mendesak, meminta data pribadi, dan memakai tautan pendek tak tepercaya adalah umpan yang paling lazim.
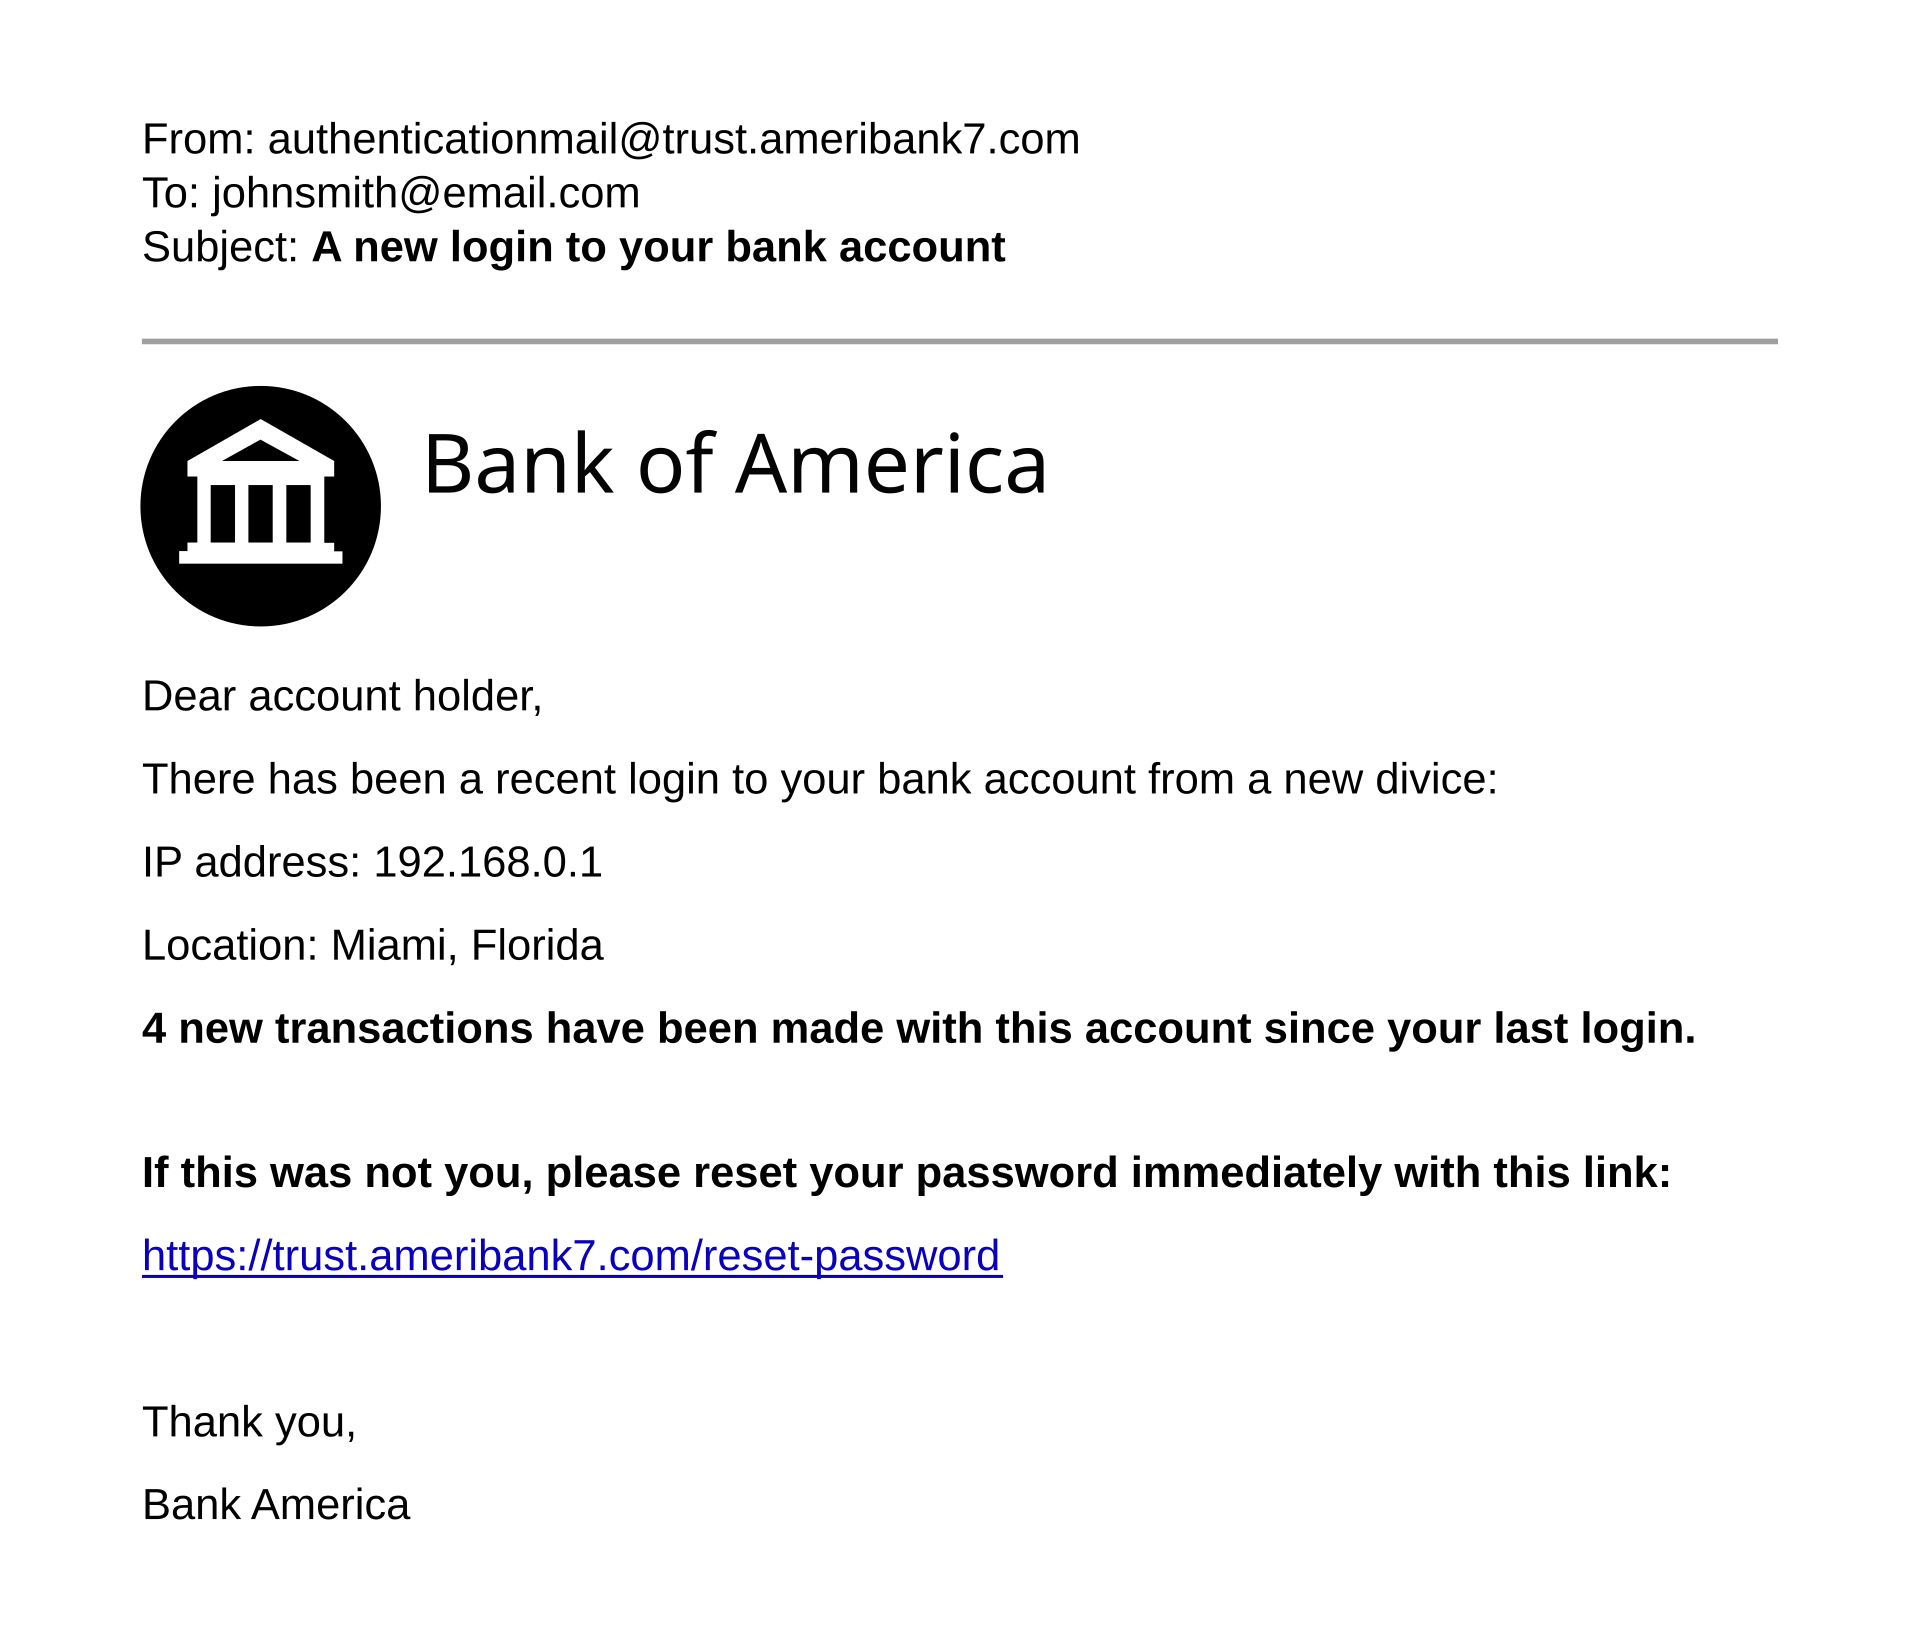
Cybersecurity and Infrastructure Security Agency (CISA) mendefinisikan phishing sebagai upaya penjahat siber agar kita membuka tautan, surel, atau lampiran berbahaya yang bisa meminta data pribadi atau menginfeksi perangkat. Umpannya bisa datang sebagai surel, pesan singkat, pesan langsung di media sosial, bahkan telepon, dan biasanya dirancang terlihat berasal dari orang atau lembaga tepercaya.
Panduan "Recognize and Report Phishing" dari CISA menandai tiga gejala yang paling sering muncul. Pertama, bahasa yang mendesak atau memancing emosi, terutama yang mengancam akibat buruk bila tidak segera ditanggapi. Kedua, permintaan mengirimkan informasi pribadi atau finansial. Ketiga, tautan pendek yang tidak tepercaya serta alamat surel atau tautan yang salah, seperti domain yang mirip namun salah eja. CISA juga mencatat bahwa tata bahasa yang buruk dulu menjadi penanda, tetapi era kecerdasan buatan membuat pesan palsu bisa terlihat sempurna, sehingga penanda lain lebih bisa diandalkan.
Langkah berikutnya bukan mengklik, melainkan mengabaikan. CISA menyarankan mengenali, menahan diri, lalu menghapus pesan tanpa membalas dan tanpa membuka lampiran, termasuk tautan "berhenti berlangganan". Bila pesan itu terasa mungkin asli, hubungi lembaga terkait lewat jalur resmi yang Anda ketahui sendiri, misalnya dengan mengetik alamat situsnya secara manual, bukan lewat tautan di pesan.
Di Indonesia, modus serupa juga dipantau instansi resmi. Direktorat Jenderal Pajak misalnya mengimbau publik memeriksa domain dan mengabaikan tautan di luar pajak.go.id, serta menghapus pesan yang melampirkan berkas berformat apk. Pesan jenis ini kerap disertai ajakan memperbarui data demi memicu respons cepat.
Dua kebiasaan menutup celah paling besar: aktifkan verifikasi dua langkah pada akun penting dan pakai pengelola kata sandi agar setiap layanan punya kata sandi unik yang panjang. Dengan keduanya, kebocoran satu kata sandi tidak langsung membuka akses ke akun lain.
Poin Penting
- Tiga penanda utama: bahasa mendesak, permintaan data sensitif, dan alamat tautan yang janggal.
- CISA menyarankan mengenali, menahan diri, lalu menghapus tanpa membalas atau membuka lampiran.
- Bila ragu, hubungi lembaga lewat kontak resmi yang Anda ketahui, bukan lewat tautan di pesan.
- Verifikasi dua langkah dan pengelola kata sandi menutup celah kebocoran satu kata sandi.
Pertanyaan Umum
- Tata bahasa yang buruk masih jadi penanda phishing?
- CISA menyatakan penanda itu melemah karena kecerdasan buatan membuat pesan bisa terlihat rapi. Gejala lain seperti bahasa mendesak dan permintaan data lebih bisa diandalkan.
- Saya sudah membuka tautannya, apa yang harus dilakukan?
- Putuskan koneksi bila perangkat terasa janggal, ubah kata sandi akun terkait dari perangkat lain, dan aktifkan verifikasi dua langkah. Lapor lewat kanal resmi penyedia layanan.
- Ke mana melaporkan pesan mencurigakan di Indonesia?
- Laporkan lewat kanal resmi lembaga yang dimaksud pesan itu. Untuk penipuan daring, tersedia pula kanal pengaduan resmi pemerintah seperti Lapor.go.id.
Sumber
Kredit Visual
- Kreator:
- User:Isochrone dan User:Belbury (Wikimedia Commons)
- Lisensi:
- CC BY 4.0
Artikel Terkait
PSE Lingkungan Digital: Apa Arti Kewajiban Pendaftaran bagi Pengguna di Indonesia
PP 71/2019 mewajibkan penyelenggara sistem elektronik mendaftar sebelum layanannya dipakai pengguna.
Baca selengkapnya
UU PDP dan Hak Anda atas Data Pribadi
Undang-Undang Nomor 27 Tahun 2022 mengatur jenis data pribadi, hak pemilik data, serta kewajiban pengendali dan prosesor.
Baca selengkapnya